CSIT Village·19 min
Loke Yan Hao
Loke Yan Hao examines we share our findings from using AI tools for web penetration testing on bug bounty programmes.
ai-securitybug-bountypenetration-testing+1
27 talks tagged with this topic.
Loading filters…
1–24 of 25 talks / 27 · loading…
CSIT Village·19 min
Loke Yan Hao
Loke Yan Hao examines we share our findings from using AI tools for web penetration testing on bug bounty programmes.
CSIT Village·24 min
Sng Peng Boon
Sng Peng Boon examines we share the lessons learnt from testing government web apps - how we prioritised, and what interesting bugs appeared.
Black Hat·20 min
Engineers explore architecture and security mechanisms for USA 2013 - Big Data for Web Application Security.
Black Hat·2 hr 2 min
Jeremiah Grossman
Engineers explore architecture and security mechanisms for Windows 2002 - Web Application Security and Release of "WhiteHat Arsenal".
OWASP Foundation·41 min
OWASP AppSecUSA 2014 details AutoScaling Web Application Security in the Cloud.
OWASP Foundation·55 min
Antara Mane
Antara Mane details Breaking and Fixing Web Application Security.
OWASP Foundation·44 min
Armando Romeo
Armando Romeo investigates Hack.me: a new way to learn web application security.
OWASP Foundation·53 min
Zane Lackey
Engineers explore architecture and security mechanisms for Zane Lackey - Practical tips for web application security in the age of agile and DevOps.
PROIDEA Events·22 min
Presenters detail vulnerability discovery and exploitation in Atmosphere 2016 - Web Application Security: from reactive to proactive(Eugenij Safanov).
PROIDEA Events·45 min
Presenters detail vulnerability discovery and exploitation in JDD 2018: Web application security - A tale of security, betrayal and revenge by Michał Borkowski.
Main Stage·35 min
Vangelis Stykas
Vangelis Stykas demonstrates how typical web application flaws in abandoned malware C2 infrastructure allow researchers to compromise admin panels and identify threat actors.
IoT Village·38 min
Bertin Bervis
In this talk i'm going to explain in detail a new technique to achieve javascript code persistence in web applications from devices using the Bacnet protocol (building automation) in the underlying device protocol/web...
Main Stage·36 min
regilero
regilero demystifies HTTP request smuggling techniques, illustrating how desynchronizing reverse proxies and backend web servers leads to cache poisoning and filter bypasses.
Main Stage·48 min
Jason Haddix
Jason Haddix delivers an exhaustive playbook of modern application security testing workflows, automated recon pipelines, and high-impact bug bounty methodologies.
Main Stage·33 min
David Wyde
David Wyde details slides: Client-Side HTTP Cookie Security: Attack and Defense David Wyde SOFTWARE ENGINEER, CISCO HTTP cookies are an important part of trust on the web.
Main Stage·25 min
Adam Baldwin
Adam Baldwin details copy of the slides for this talk are here: Blind XSS Adam "EvilPacket" Baldwin Chief Security Officer, & yet.
Main Stage·32 min
Wayne Huang · Kuon Ding
Wayne Huang and Kuon Ding details wayne Huang & Kuon Ding - NoSQL, No Injection.
Main Stage·44 min
Joseph McCray
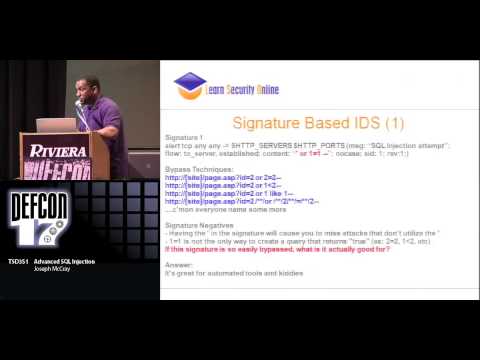
Joseph McCray explores advanced sql injection at DEF CON 17, examining sql-injection and practical defenses.
Main Stage·39 min
Chris Gates · Mario Ceballos
Chris Gates and Mario Ceballos explores breaking the unbreakable oracle with metasploit at DEF CON 17, examining sql-injection and practical defenses.
Main Stage·37 min
Johnny Long
Johnny Long details johnny Long, Death of a Thousand cuts - Forensics In this day and age, forensics evidence lurks everywhere.
Main Stage·49 min
Cameron nummish Hotchkies
Cameron nummish Hotchkies explores blind sql injection automation techniques at DEF CON 12, examining blind-sql-injection and practical defenses.
Main Stage·41 min
Johnny Long
Johnny Long details j0hnny long, Google Hacking- The Return of the Googledorks Google hacking is not new, but it's back and deadlier than ever.
Main Stage·58 min
David Rhoades
David Rhoades - Hacking Web Apps Hacking Web Apps WARNING: The vulnerabilities you are about to see are real.
Main Stage·48 min
Daniel Roelker
Daniel Roelker - HTTP IDS Evasions Revisited HTTP IDS Evasions Revisited HTTP IDS evasions have been prevalent ever since the release of RFP's whisker.